Vi visar hela systemet. Bedöm själv.
Riktiga skärmbilder, två öppna demomiljöer och en öppen prislista. Så här ser Skolshield ut inifrån — från incidentrapport till EHT-beslut.
Från händelse till åtgärd — så hänger det ihop
En incident blir ett ärende, ärendet tas upp på EHT-mötet och allt landar på elevsidan. Skärmbilderna nedan är tagna direkt ur demomiljön.
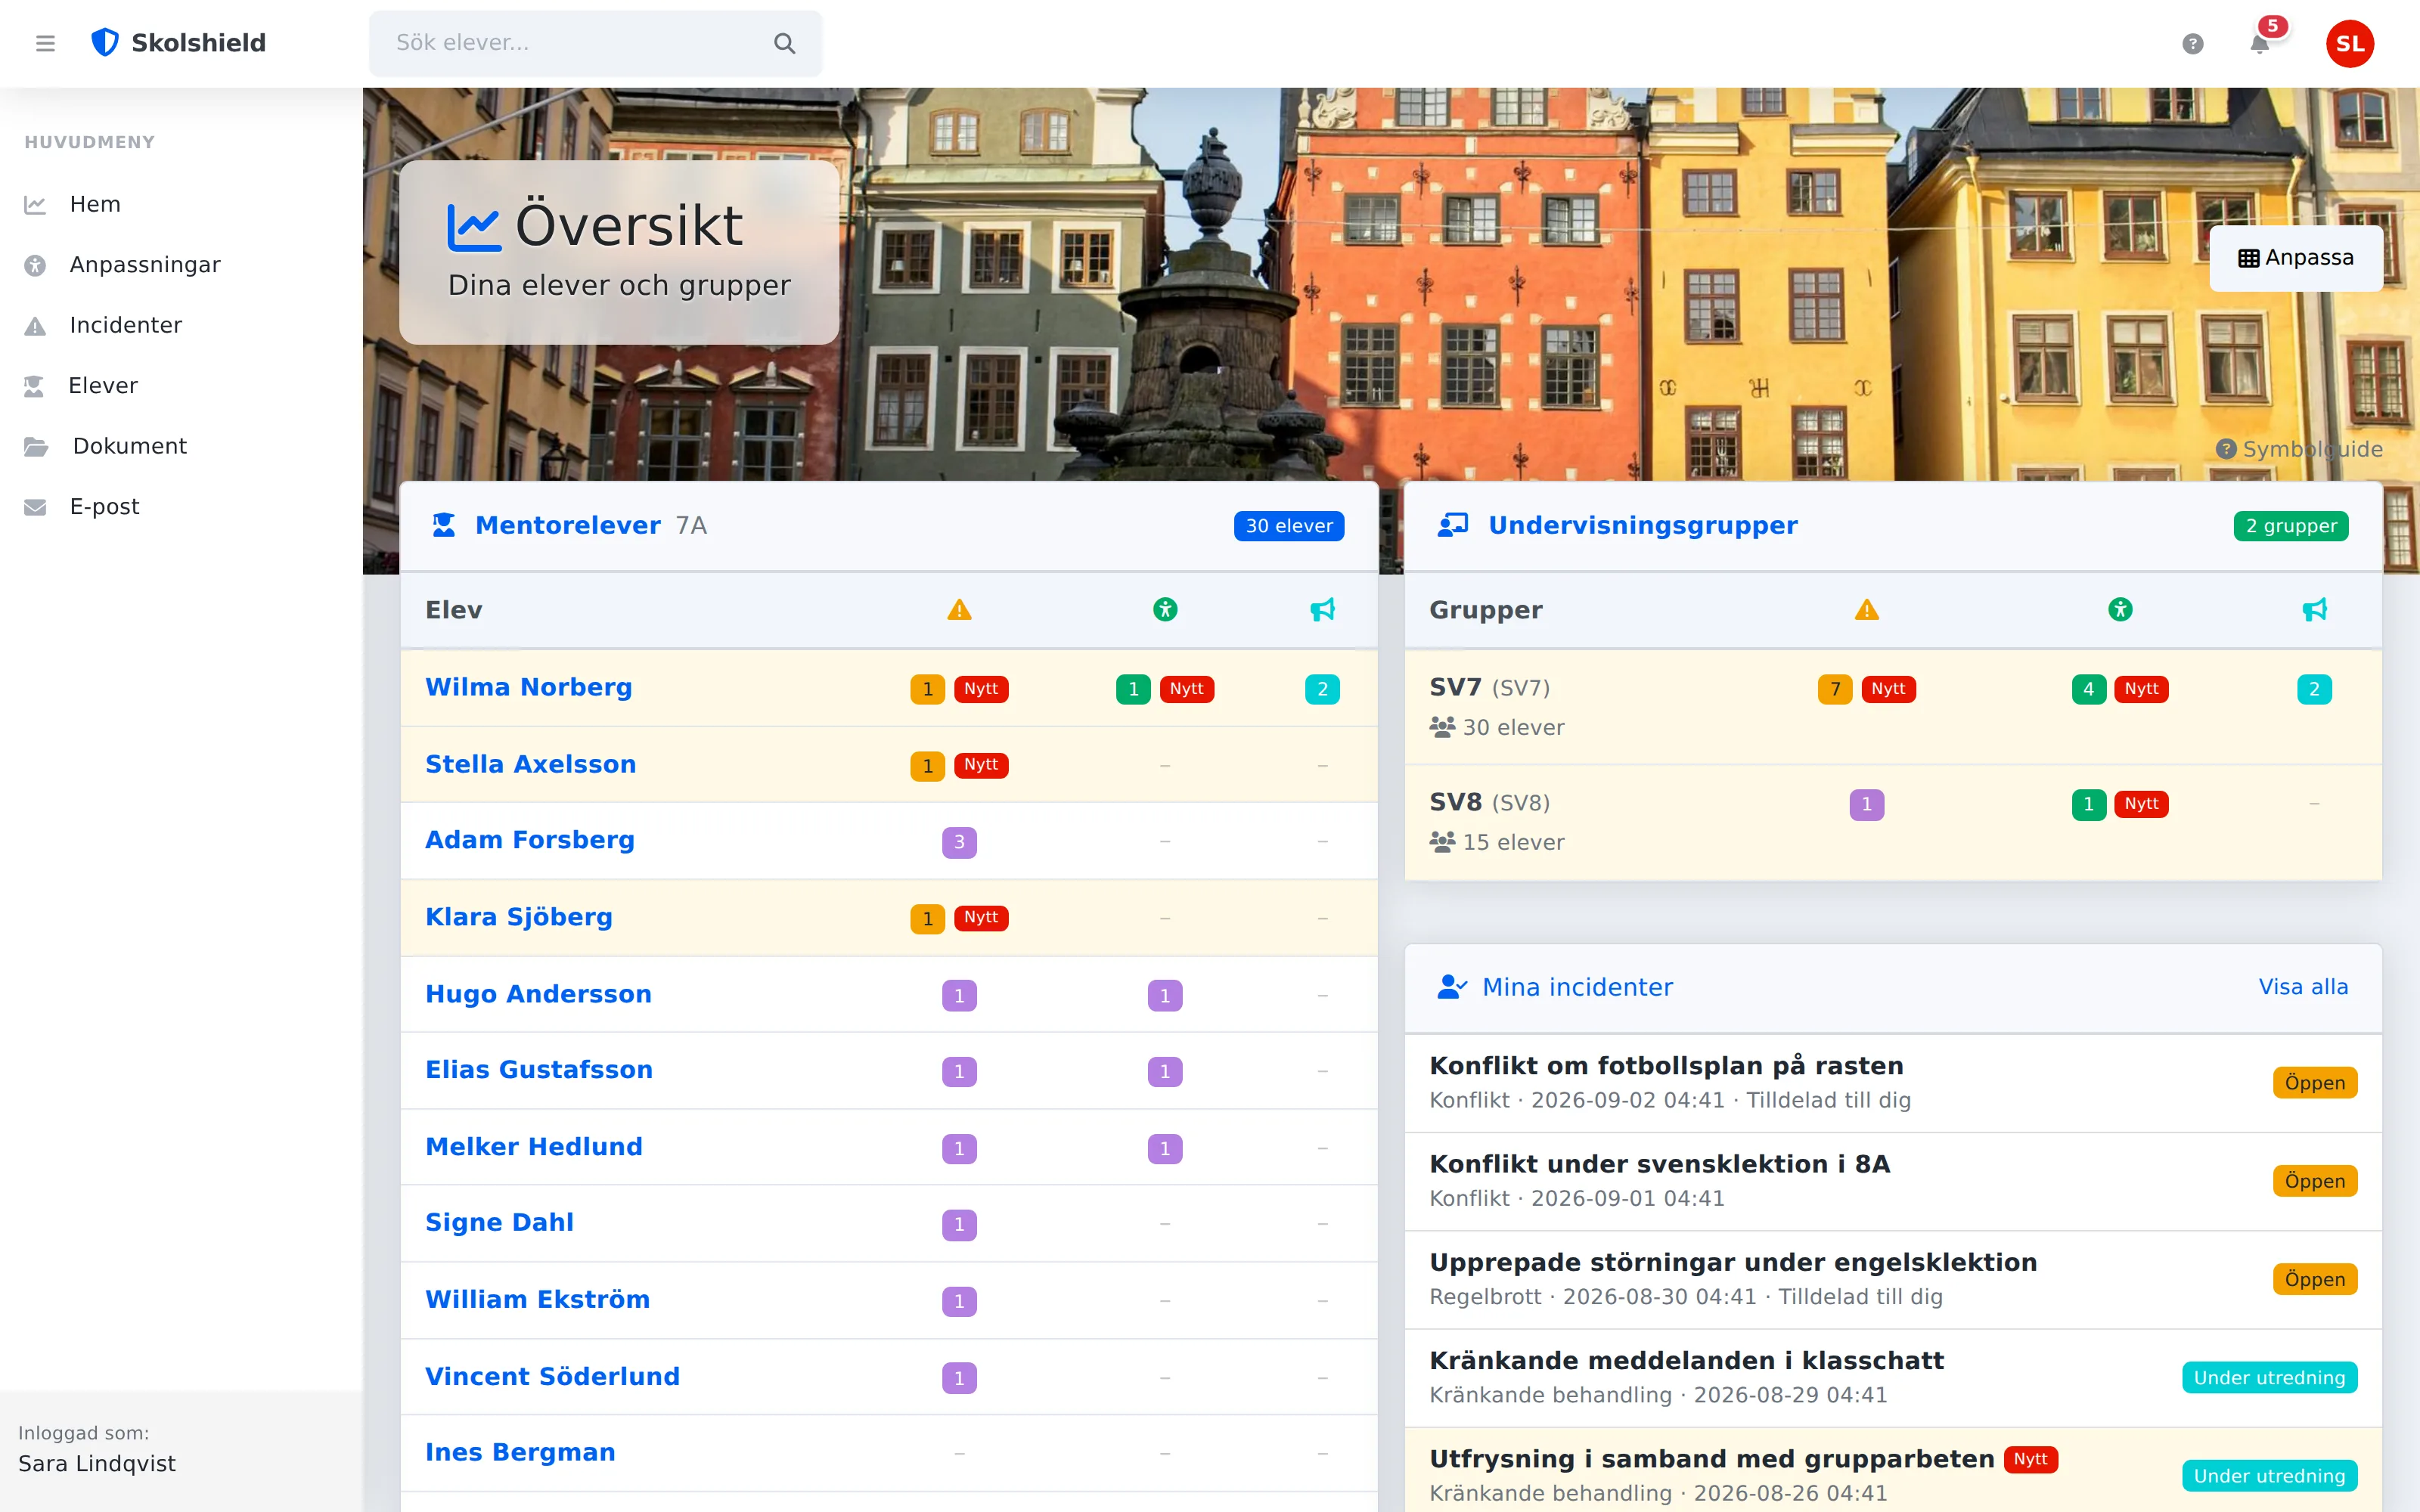
Din dag på en skärm
Startsidan visar det som är relevant för just din roll: mentorselever med olästa händelser, undervisningsgrupper och dina egna ärenden. Gula rader = nytt sedan sist. Inget letande i mappar.
- Rollbaserade kort
- Oläst markeras automatiskt
Rapportera på under en minut
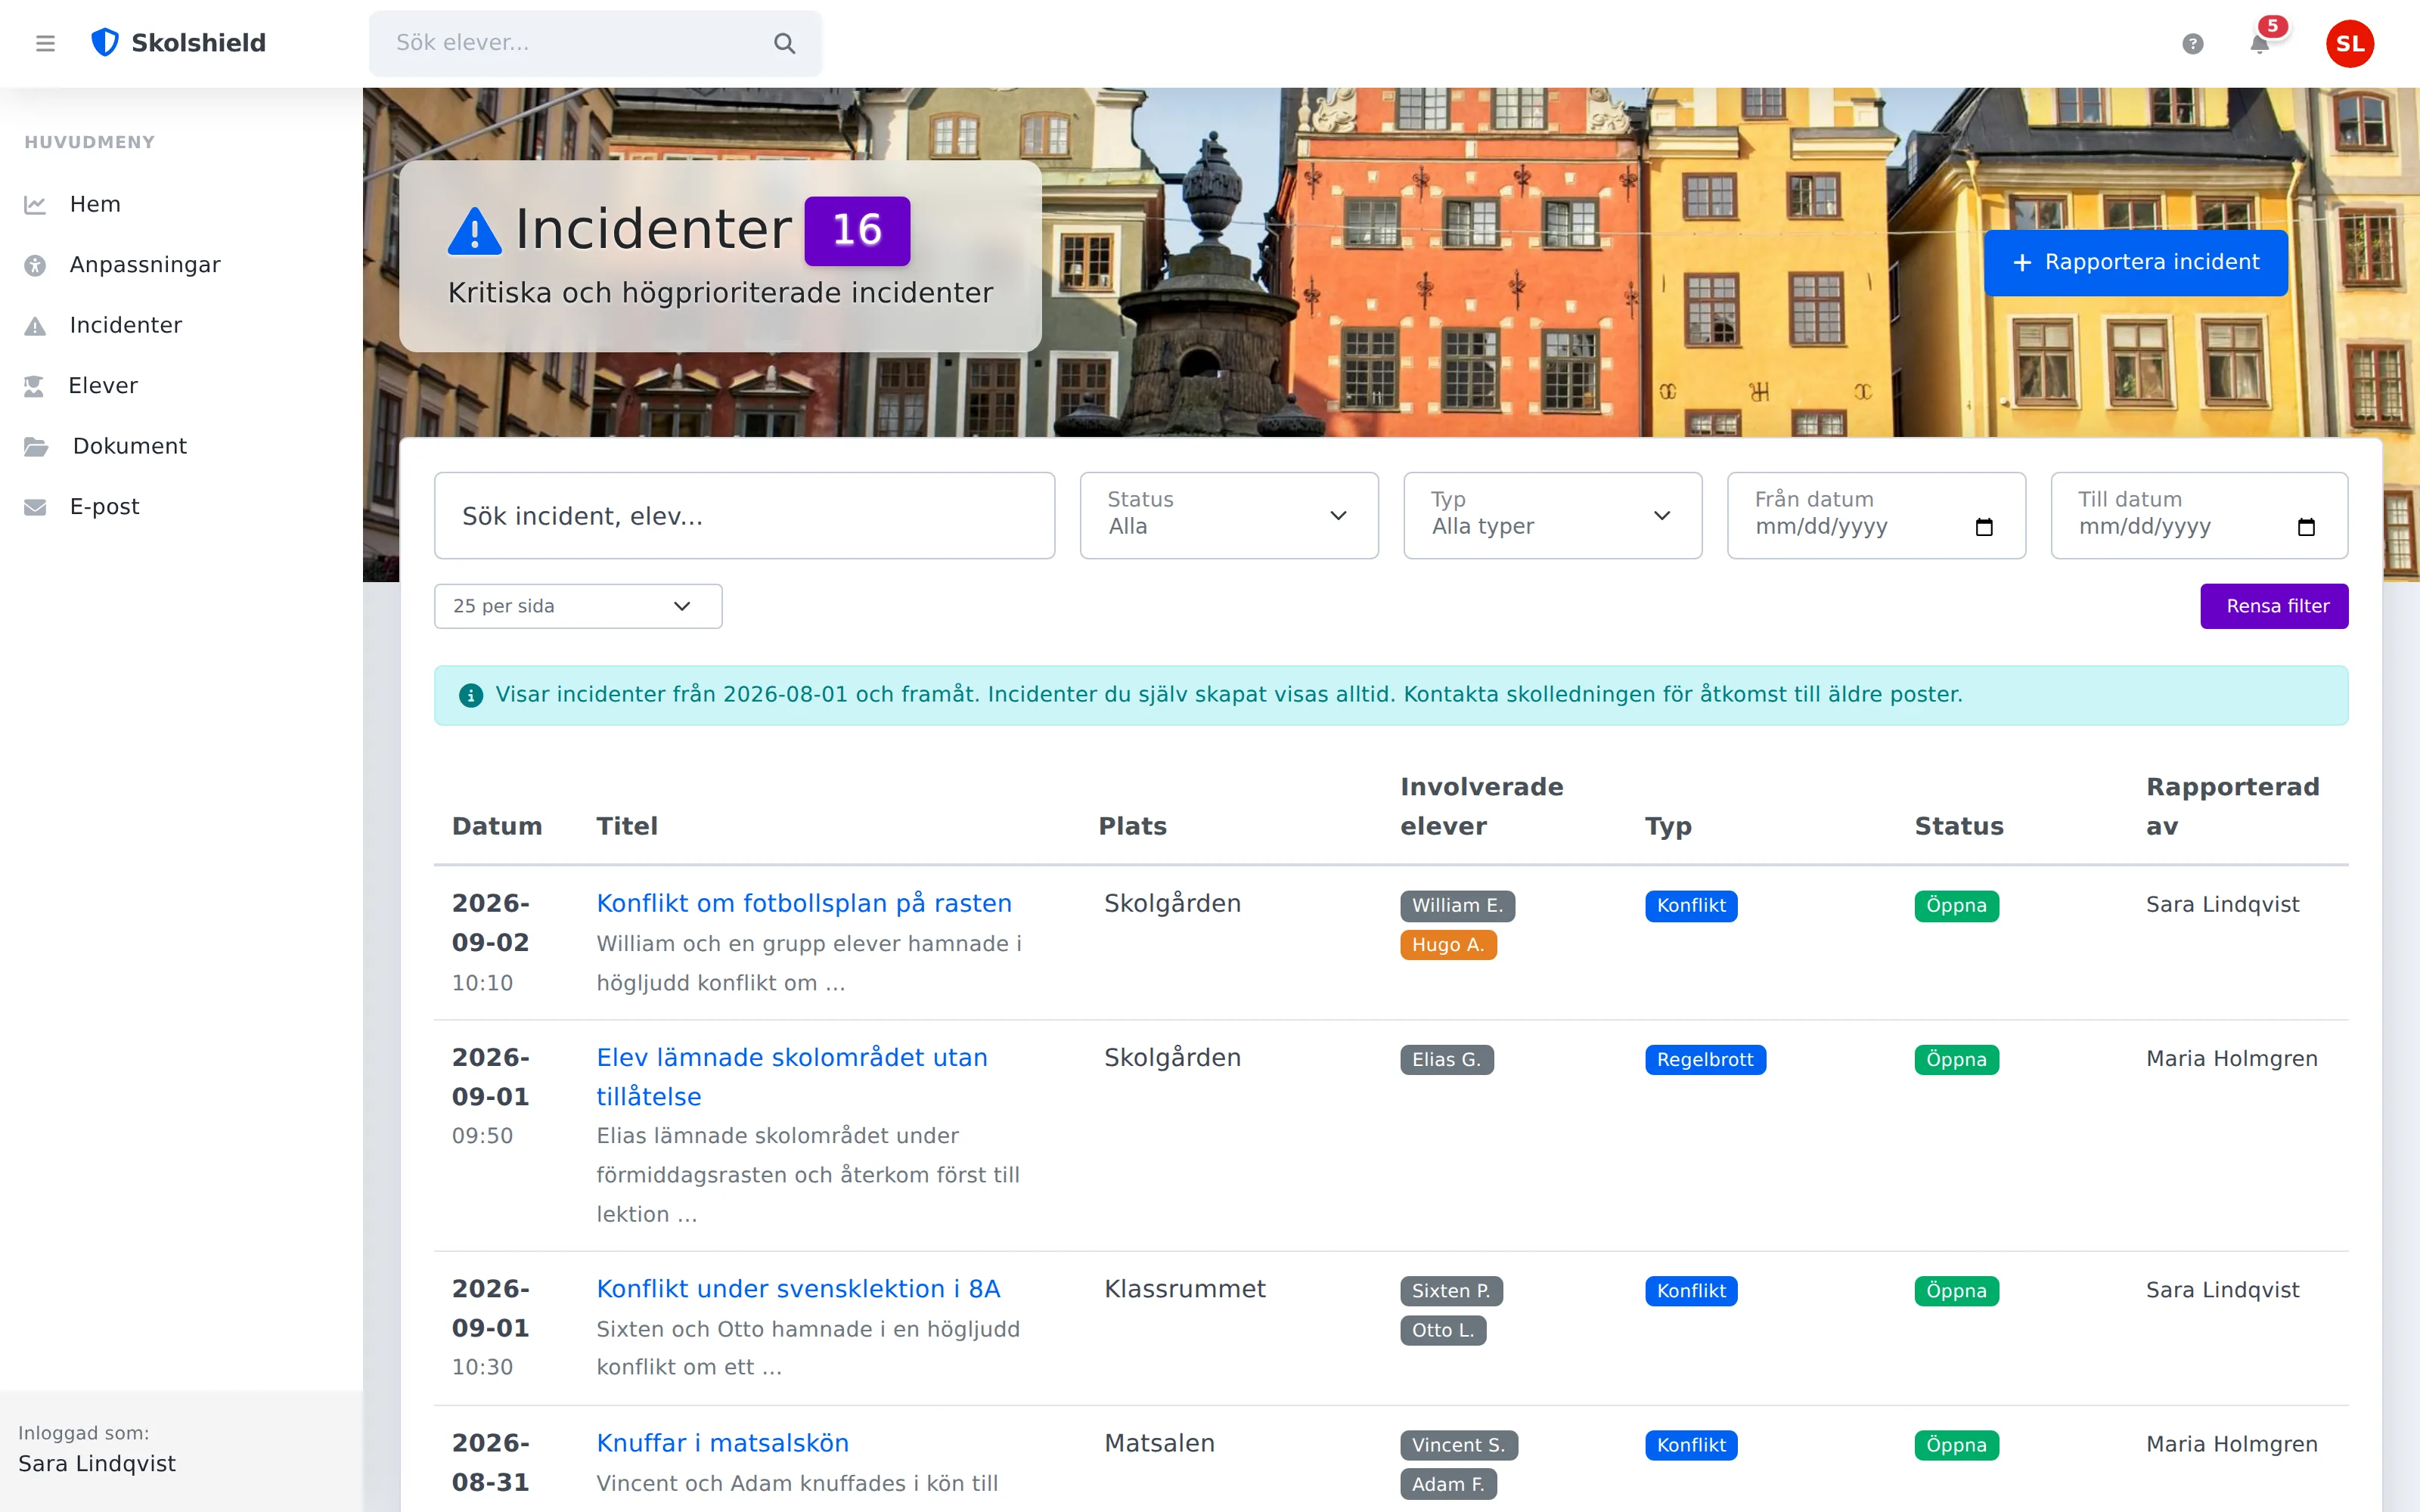
Korridorkonflikt, regelbrott, kränkning — rapportera direkt i mobilen medan det är färskt. Status, uppföljningsdatum och notiser gör att inget ärende faller mellan stolarna.
- Mobilanpassad snabbrapport
- Automatiska notiser
- Ärenden kan inte tappas bort
Samma händelse, två vyer
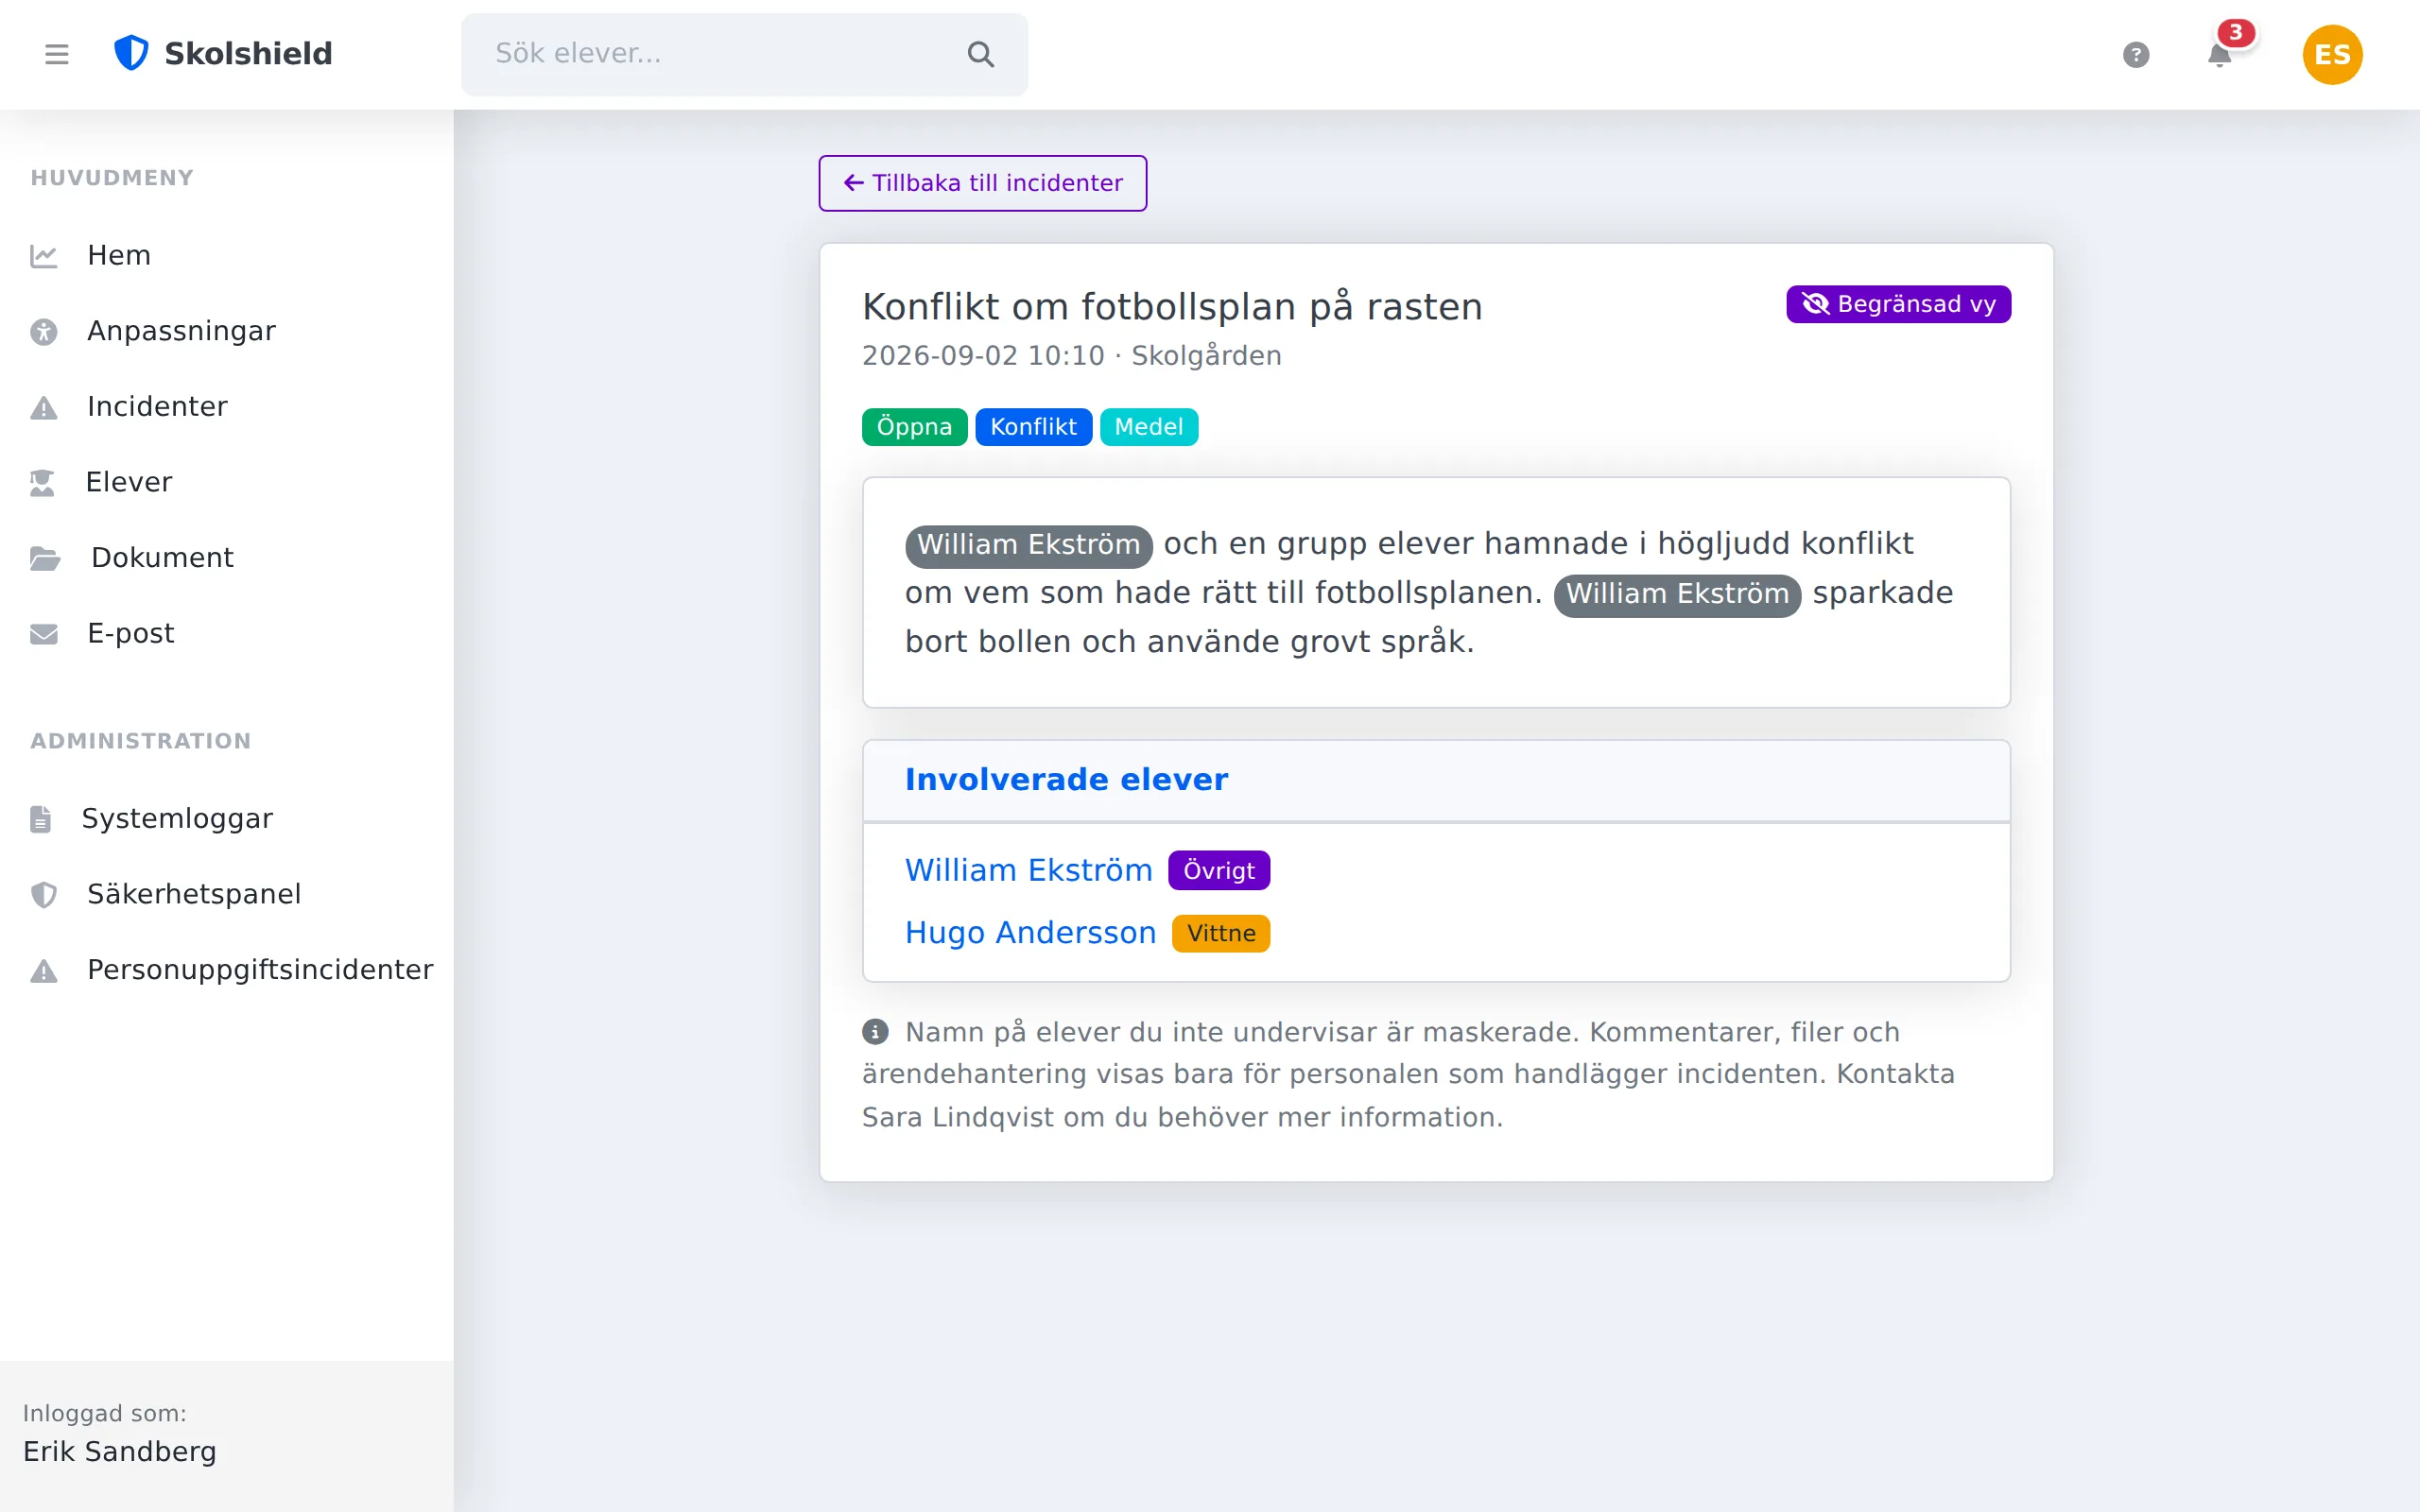
En lärare som bara berörs genom sin undervisning ser en begränsad vy: vad som hänt, när, och de egna eleverna vid namn. Namnen på elever som hen inte undervisar maskeras på servern, och kommentarer, filer och vårdnadshavarkontakt stannar hos handläggarna. Skolledning, handläggare och mentorer ser allt och styr vad som delas.
- Maskering per betraktare
- Delningskontroller
- Loggad åtkomst
6 kap. från grund till huvudman
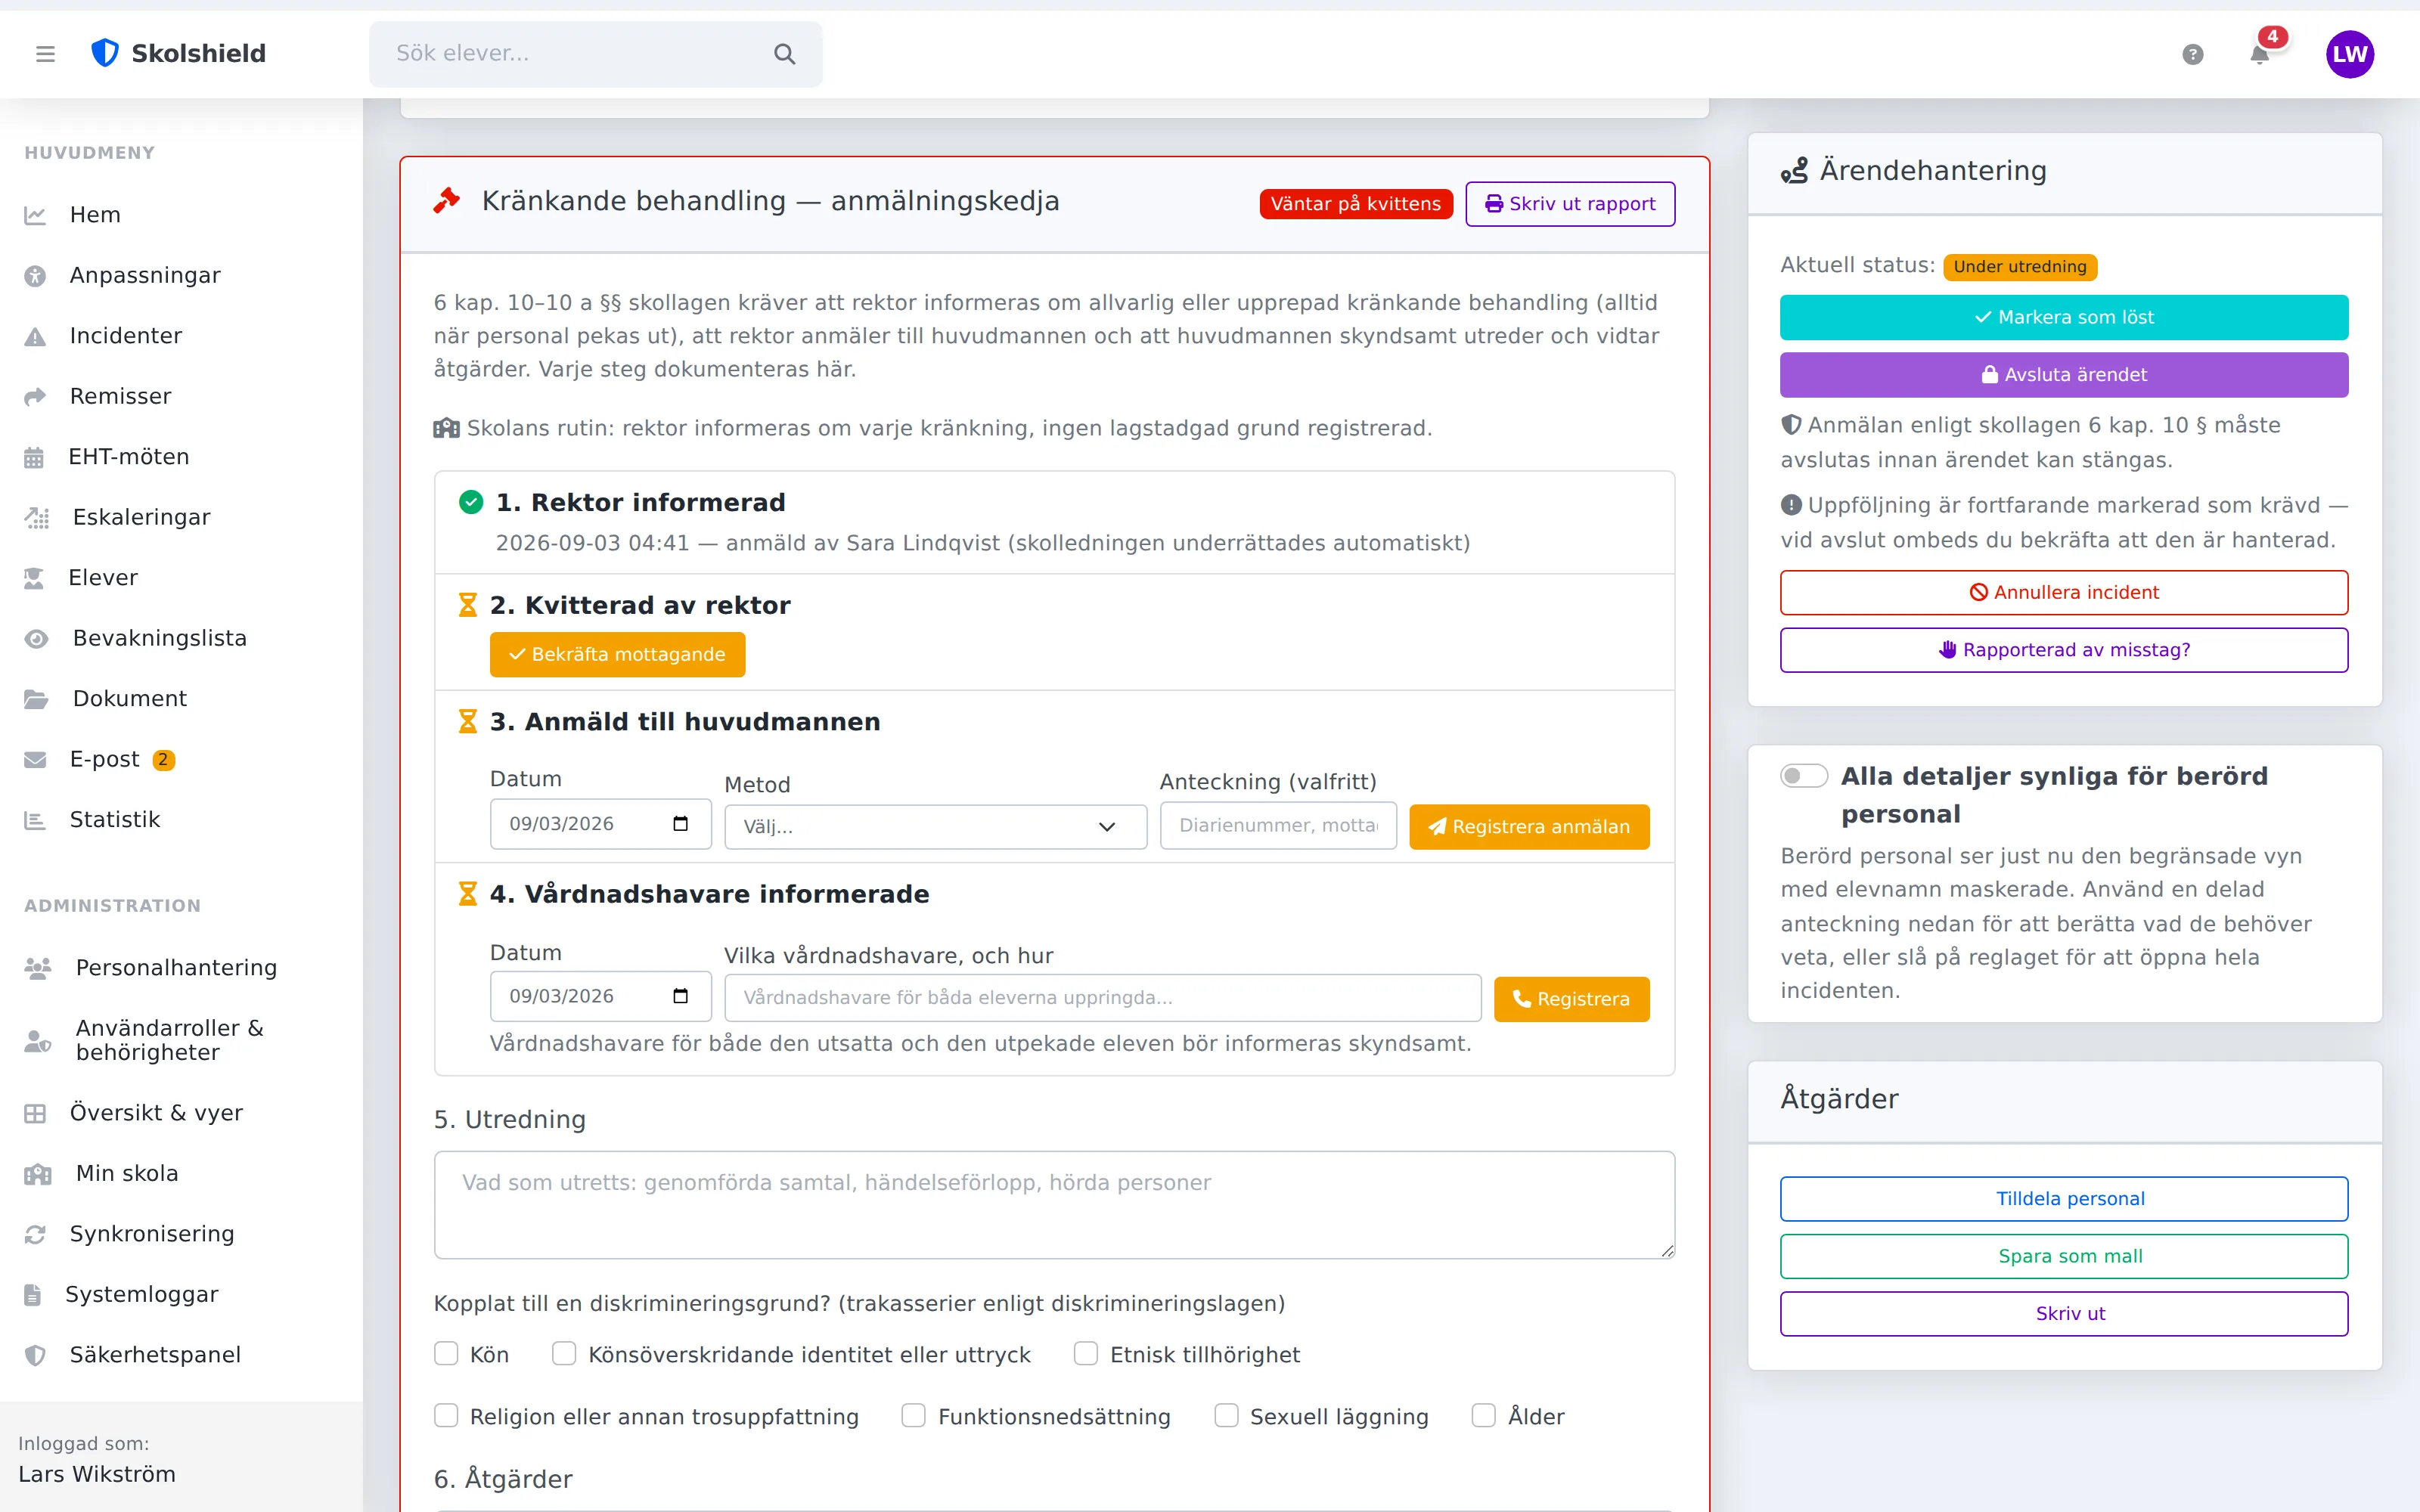
Rapportören anger grunden (allvarlig, upprepad eller att personal pekas ut), rektor kvitterar, anmälan till huvudmannen loggas och underlaget kan skrivas ut. Upprepningskontrollen visar tidigare händelser som rör samma elever. En engångshändelse som hanteras på plats registreras utan pappersarbete. Uppdaterat för lagändringen 1 augusti 2026.
- Grund anges i formuläret
- Kvittens av rektor
- Huvudmannens inkorg
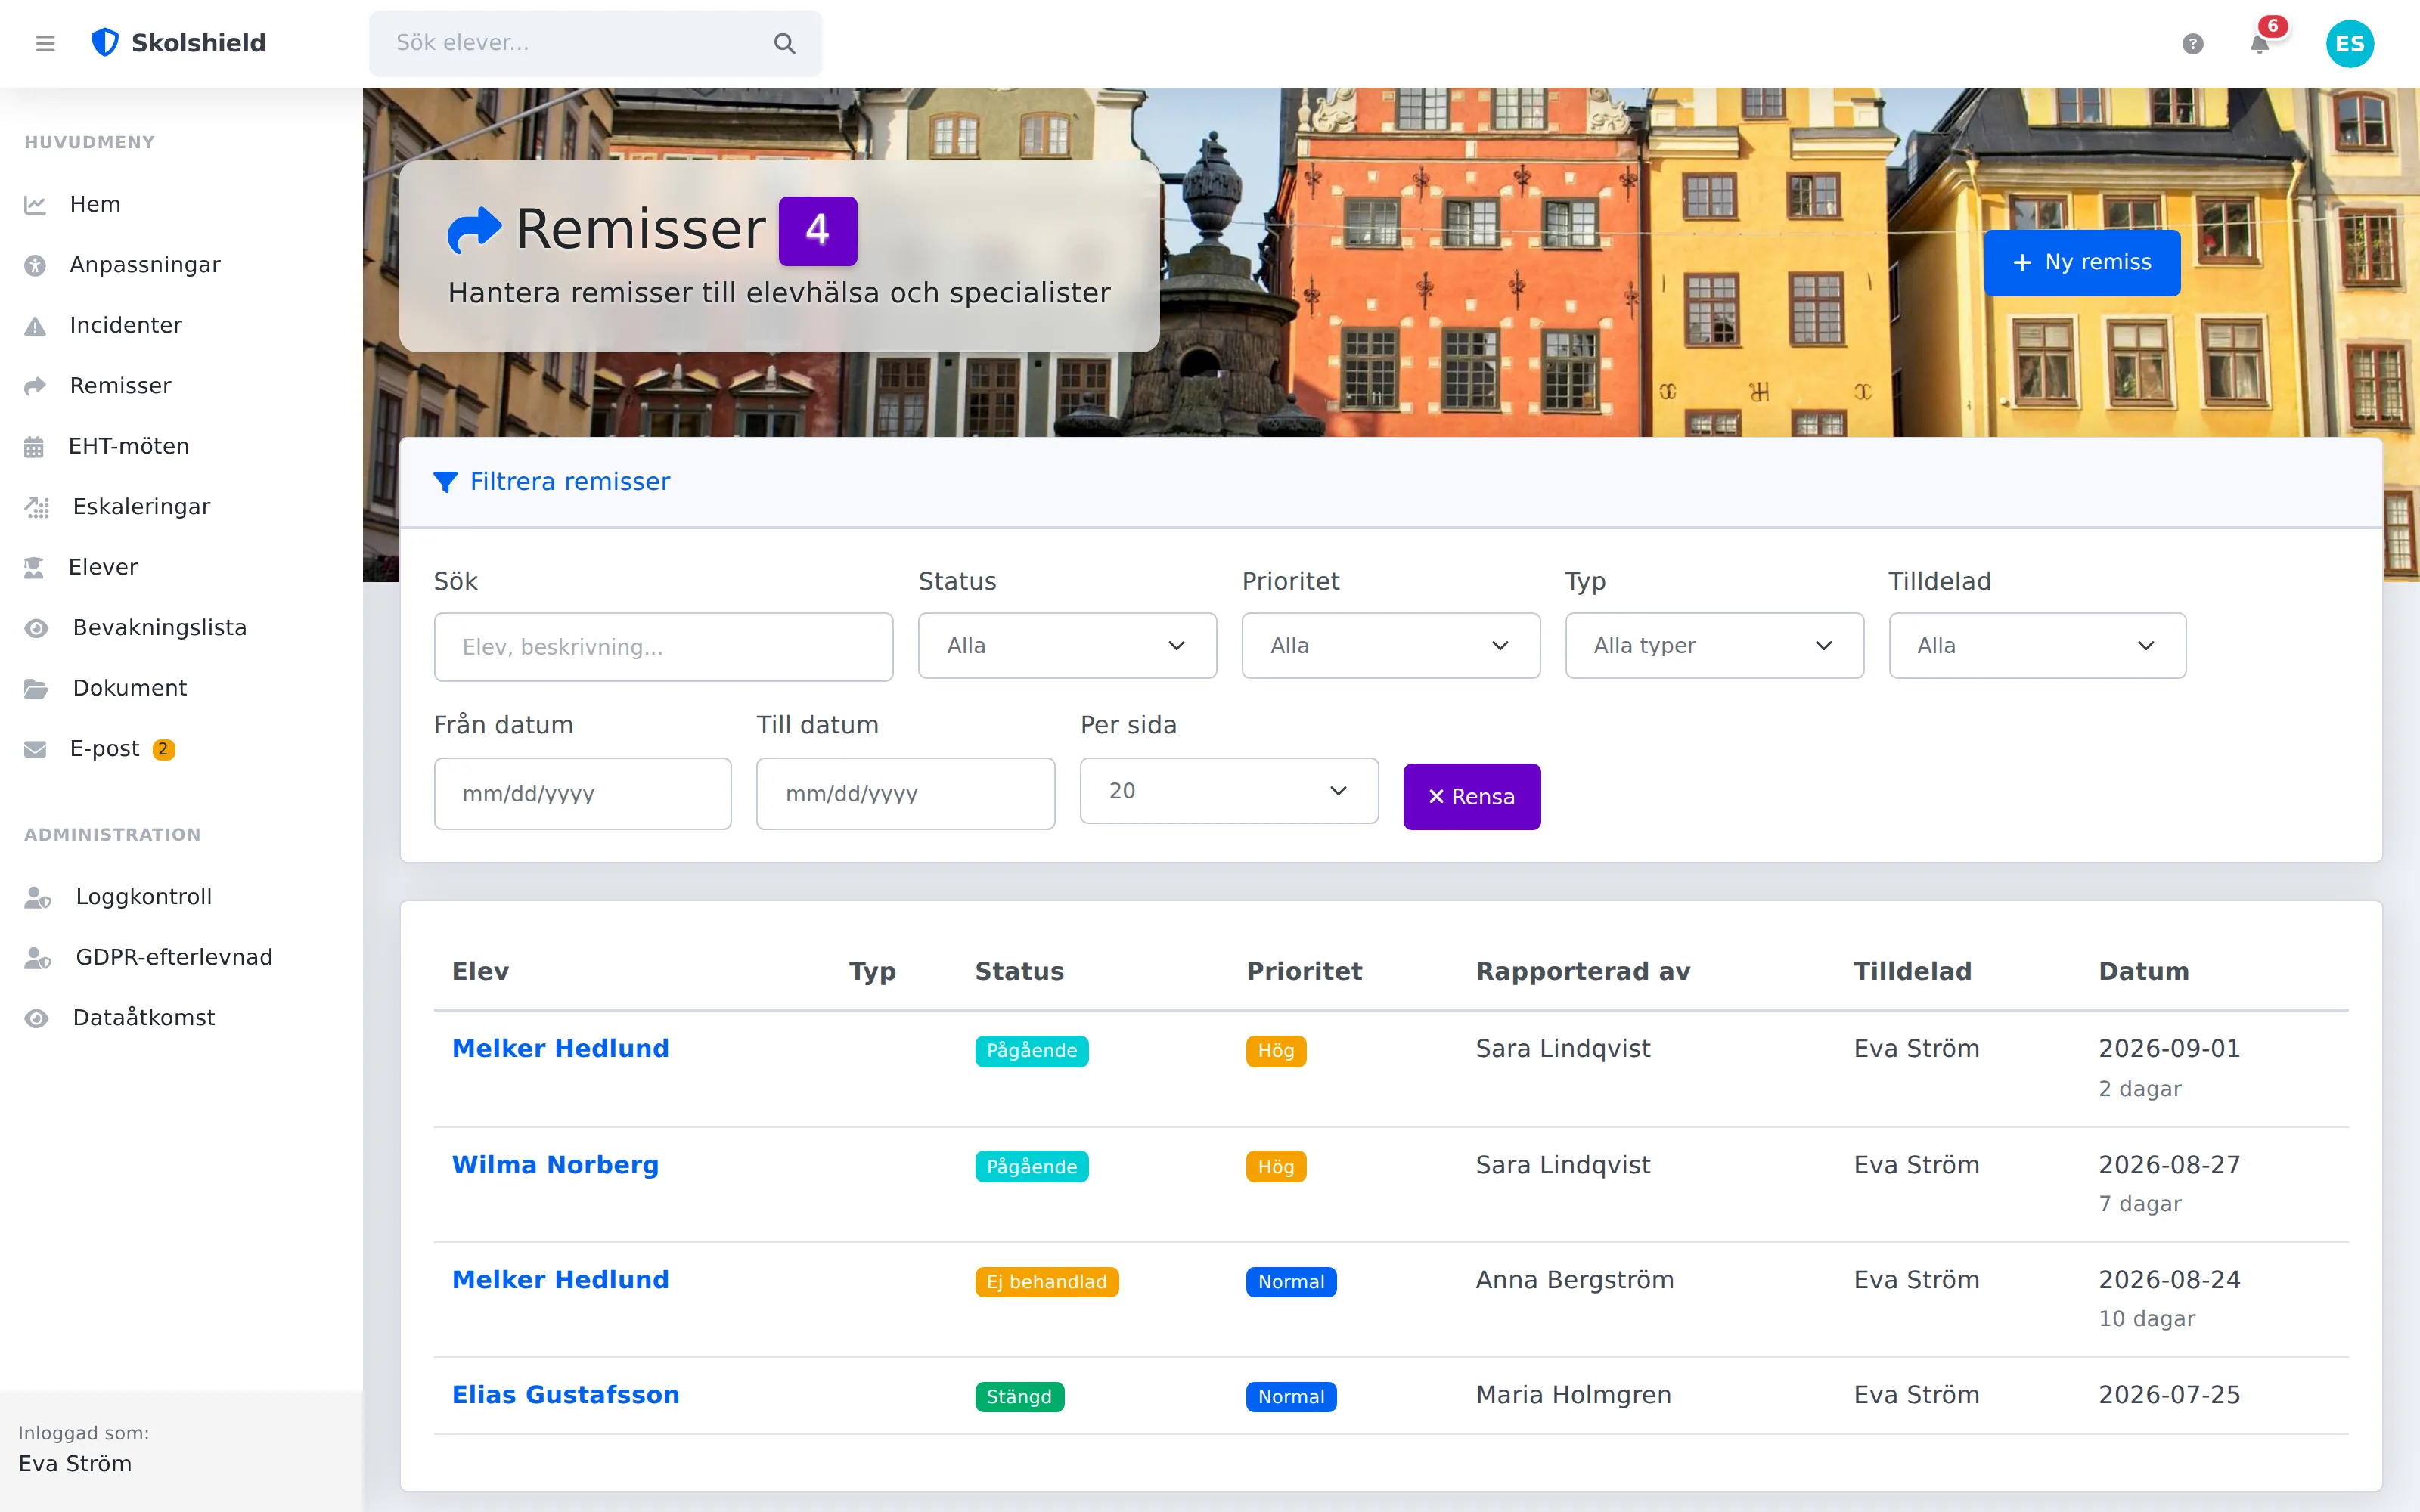
När det behövs mer än en notering
Allvarliga eller återkommande händelser eskaleras till ett ärende hos elevhälsan — med prioritet, tilldelning och komplett historik. Ärendet följs tills det är löst, inte tills någon glömmer det.
- Skapas direkt från en incident
- Spårbar hela vägen
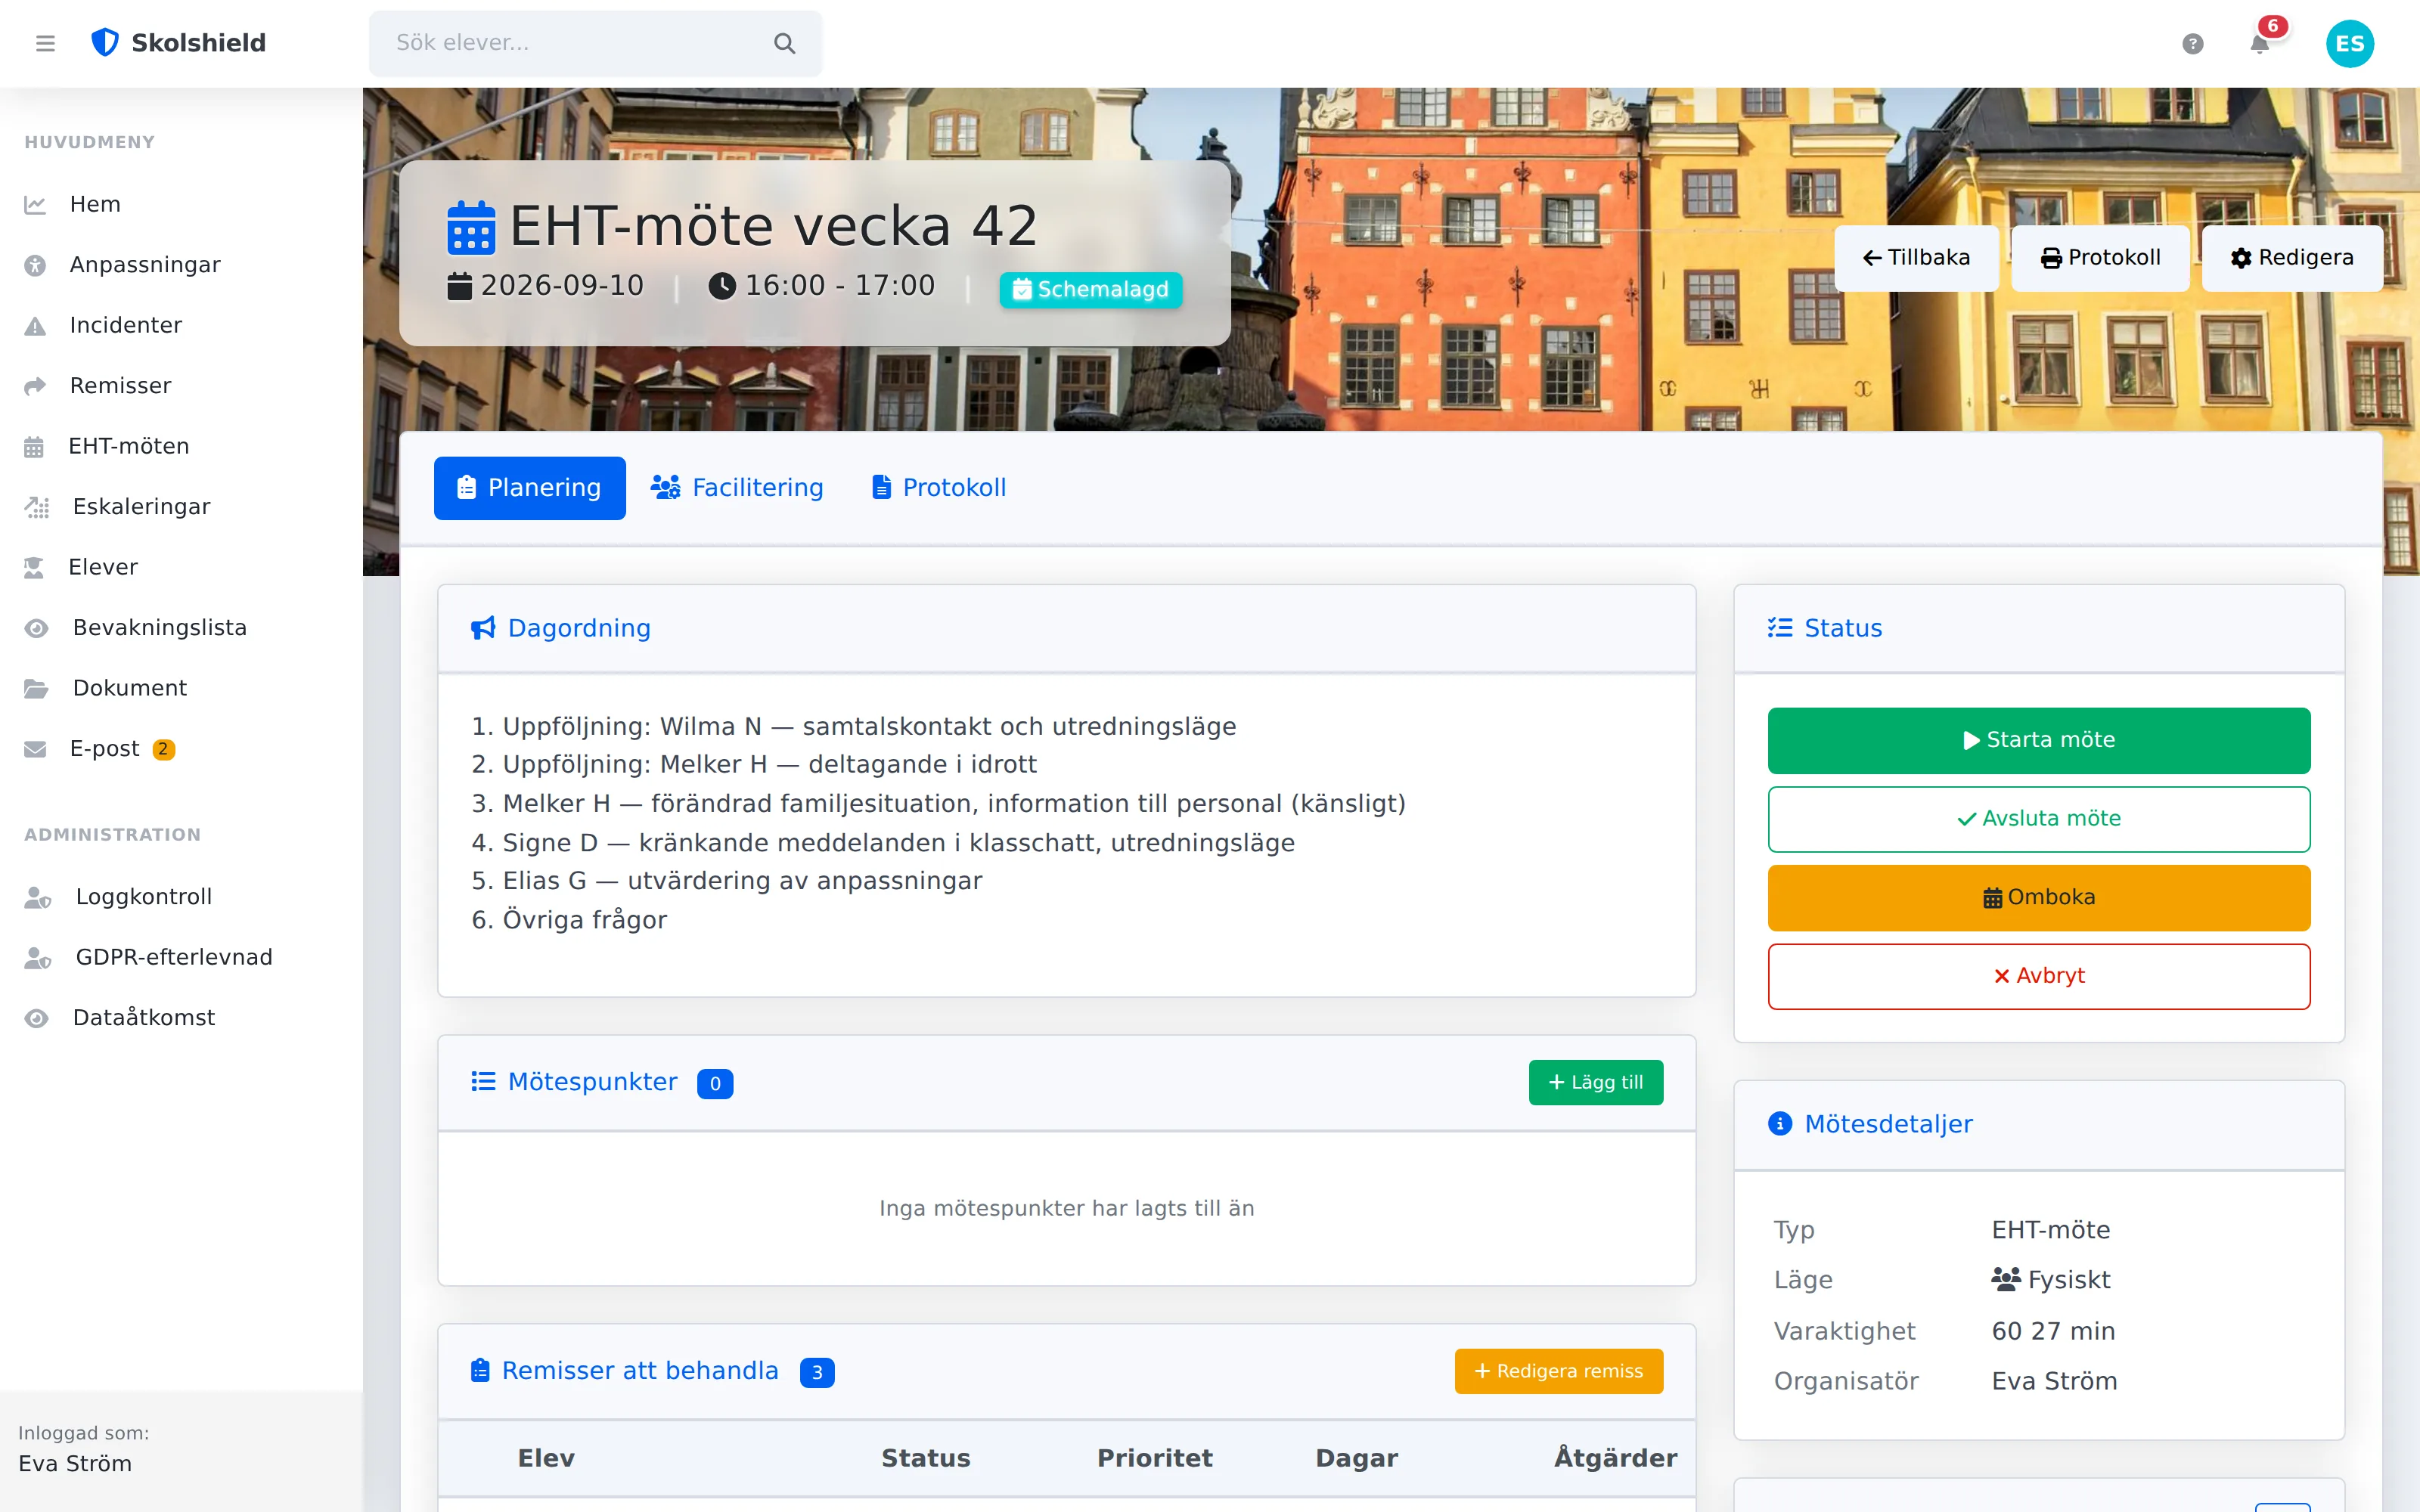
Mötet som dokumenterar sig självt
Dagordningen hämtar in öppna ärenden. Beslut och åtgärder protokollförs på plats och landar direkt hos rätt personer — med kalenderinbjudan och Teams-länk via Microsoft 365.
- Agenda från öppna ärenden
- Beslut → åtgärd → uppföljning
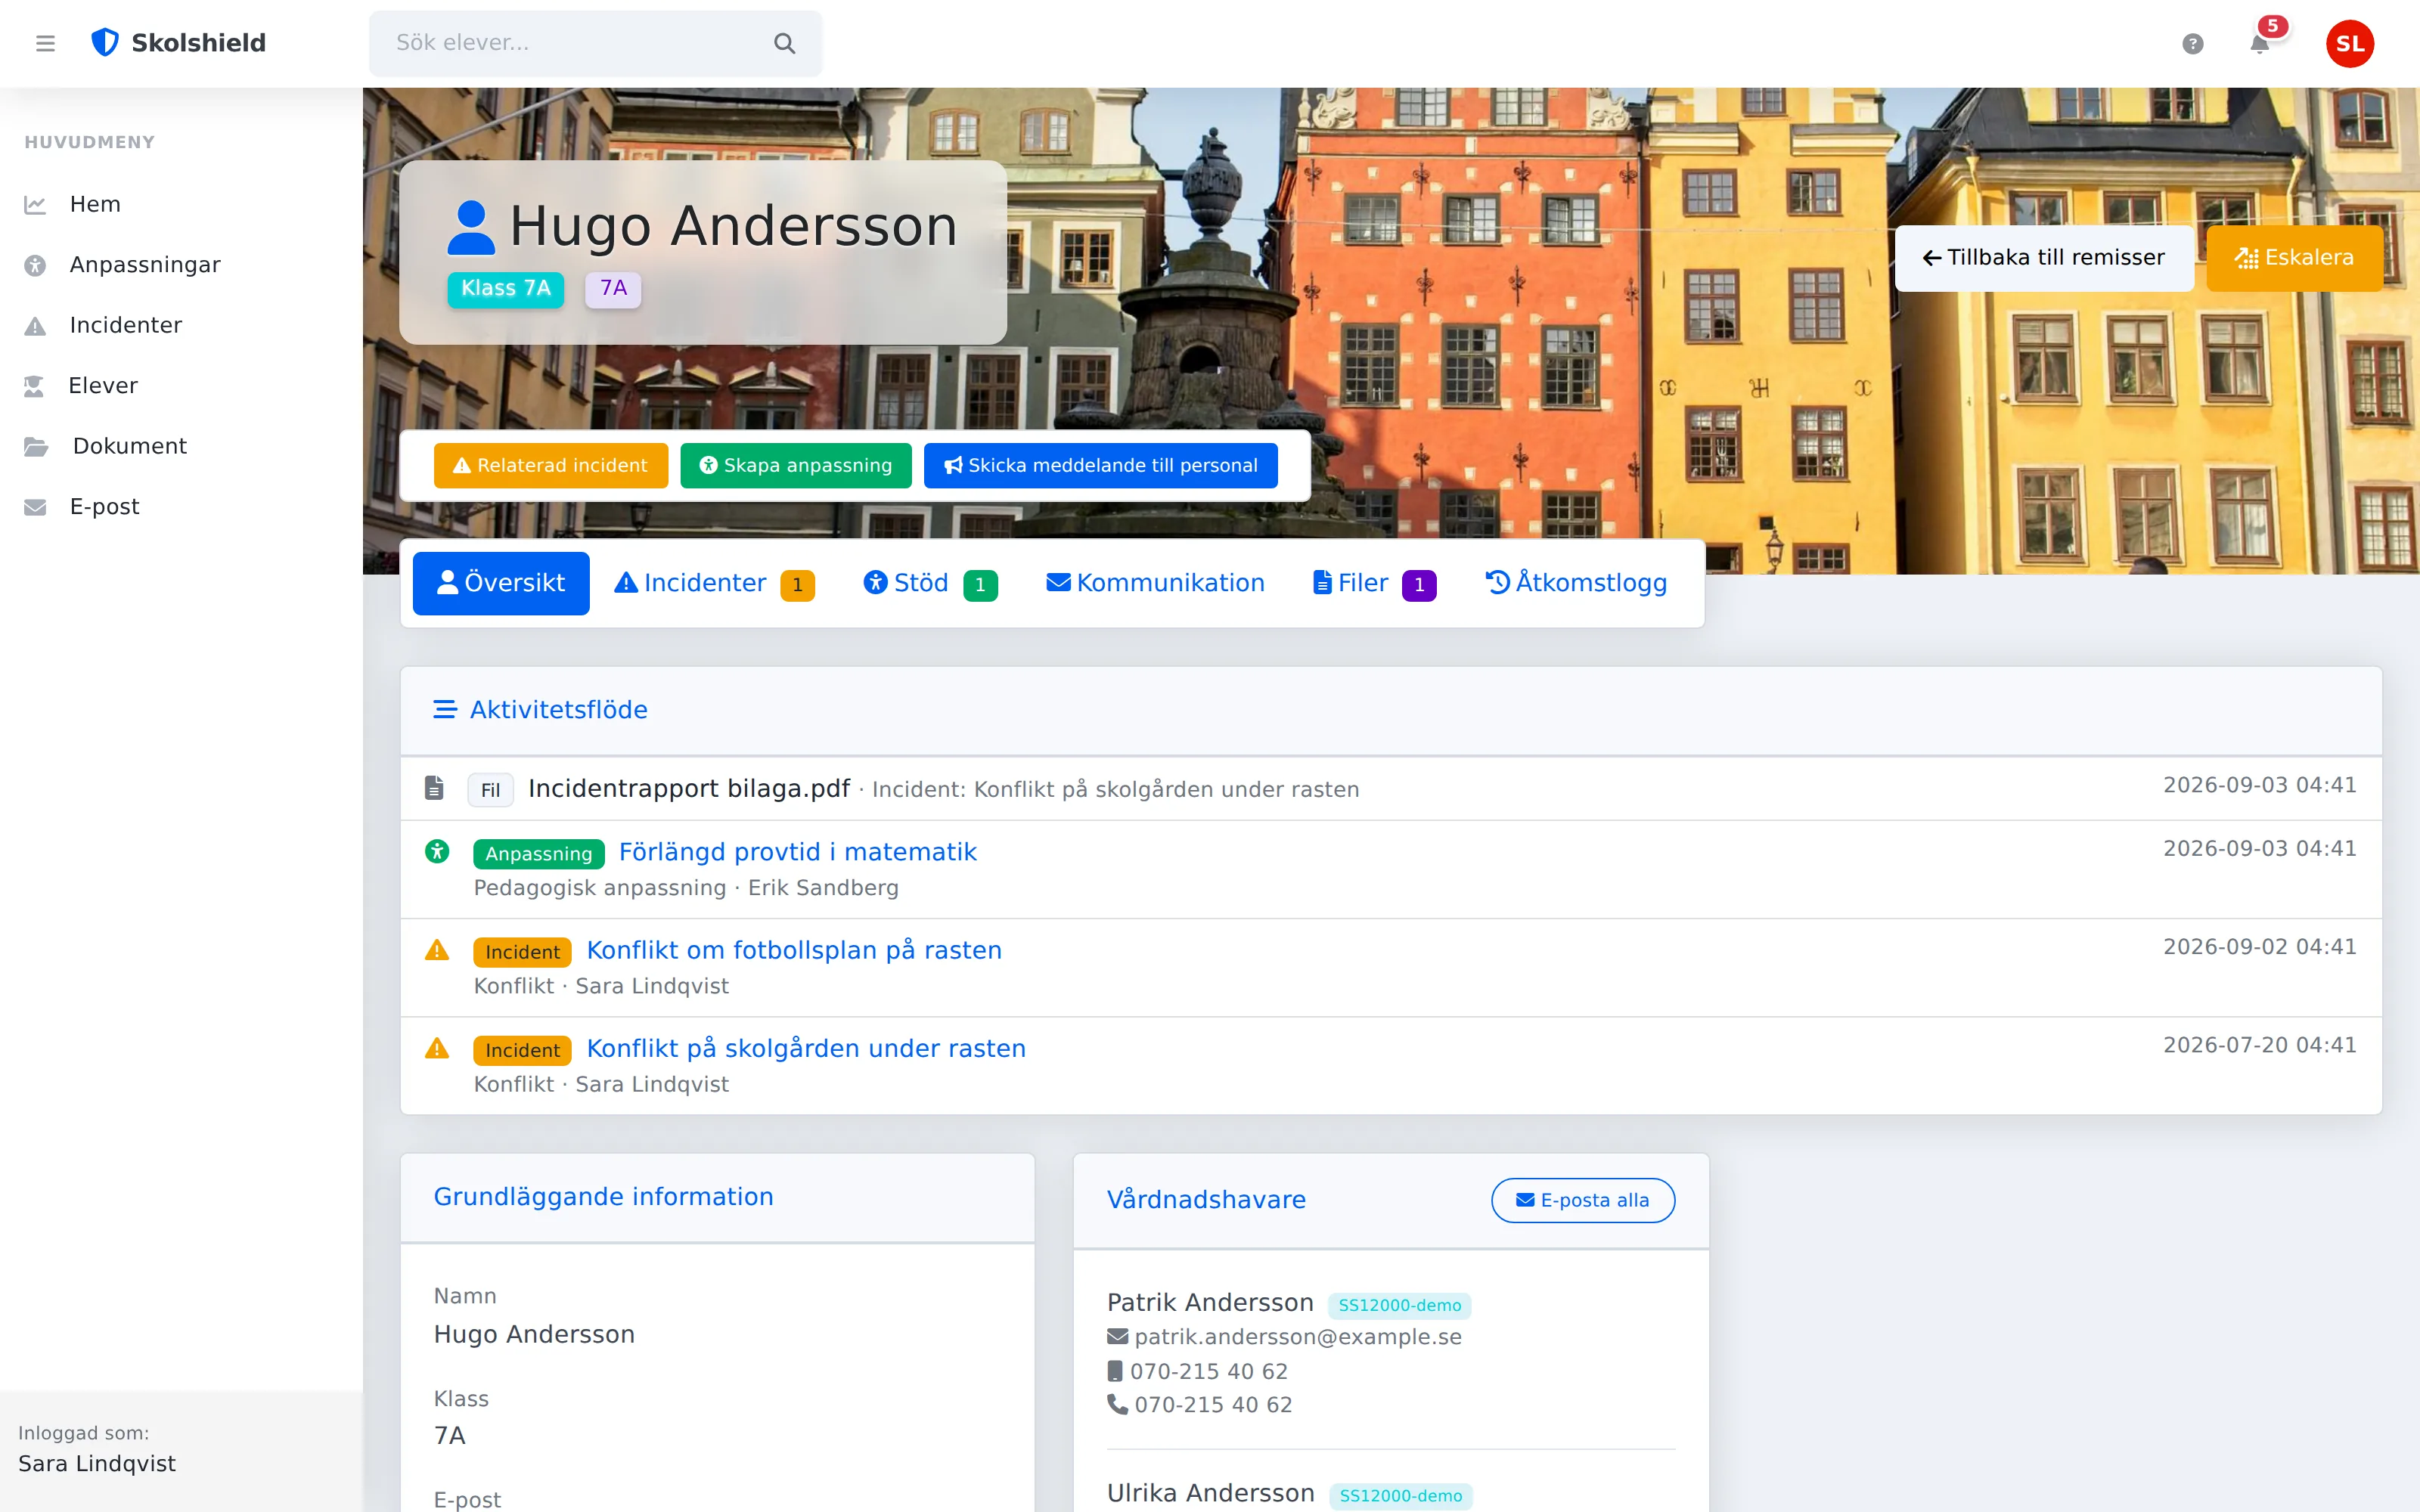
Allt landar hos eleven
Incidenter, ärenden, mötesbeslut, anpassningar, dokument och vårdnadshavare, samlat på en sida i stället för utspritt i mejltrådar och pärmar. Synkat automatiskt från ert elevregister.
- Automatisk synk från SIS
- Hela historiken på ett ställe
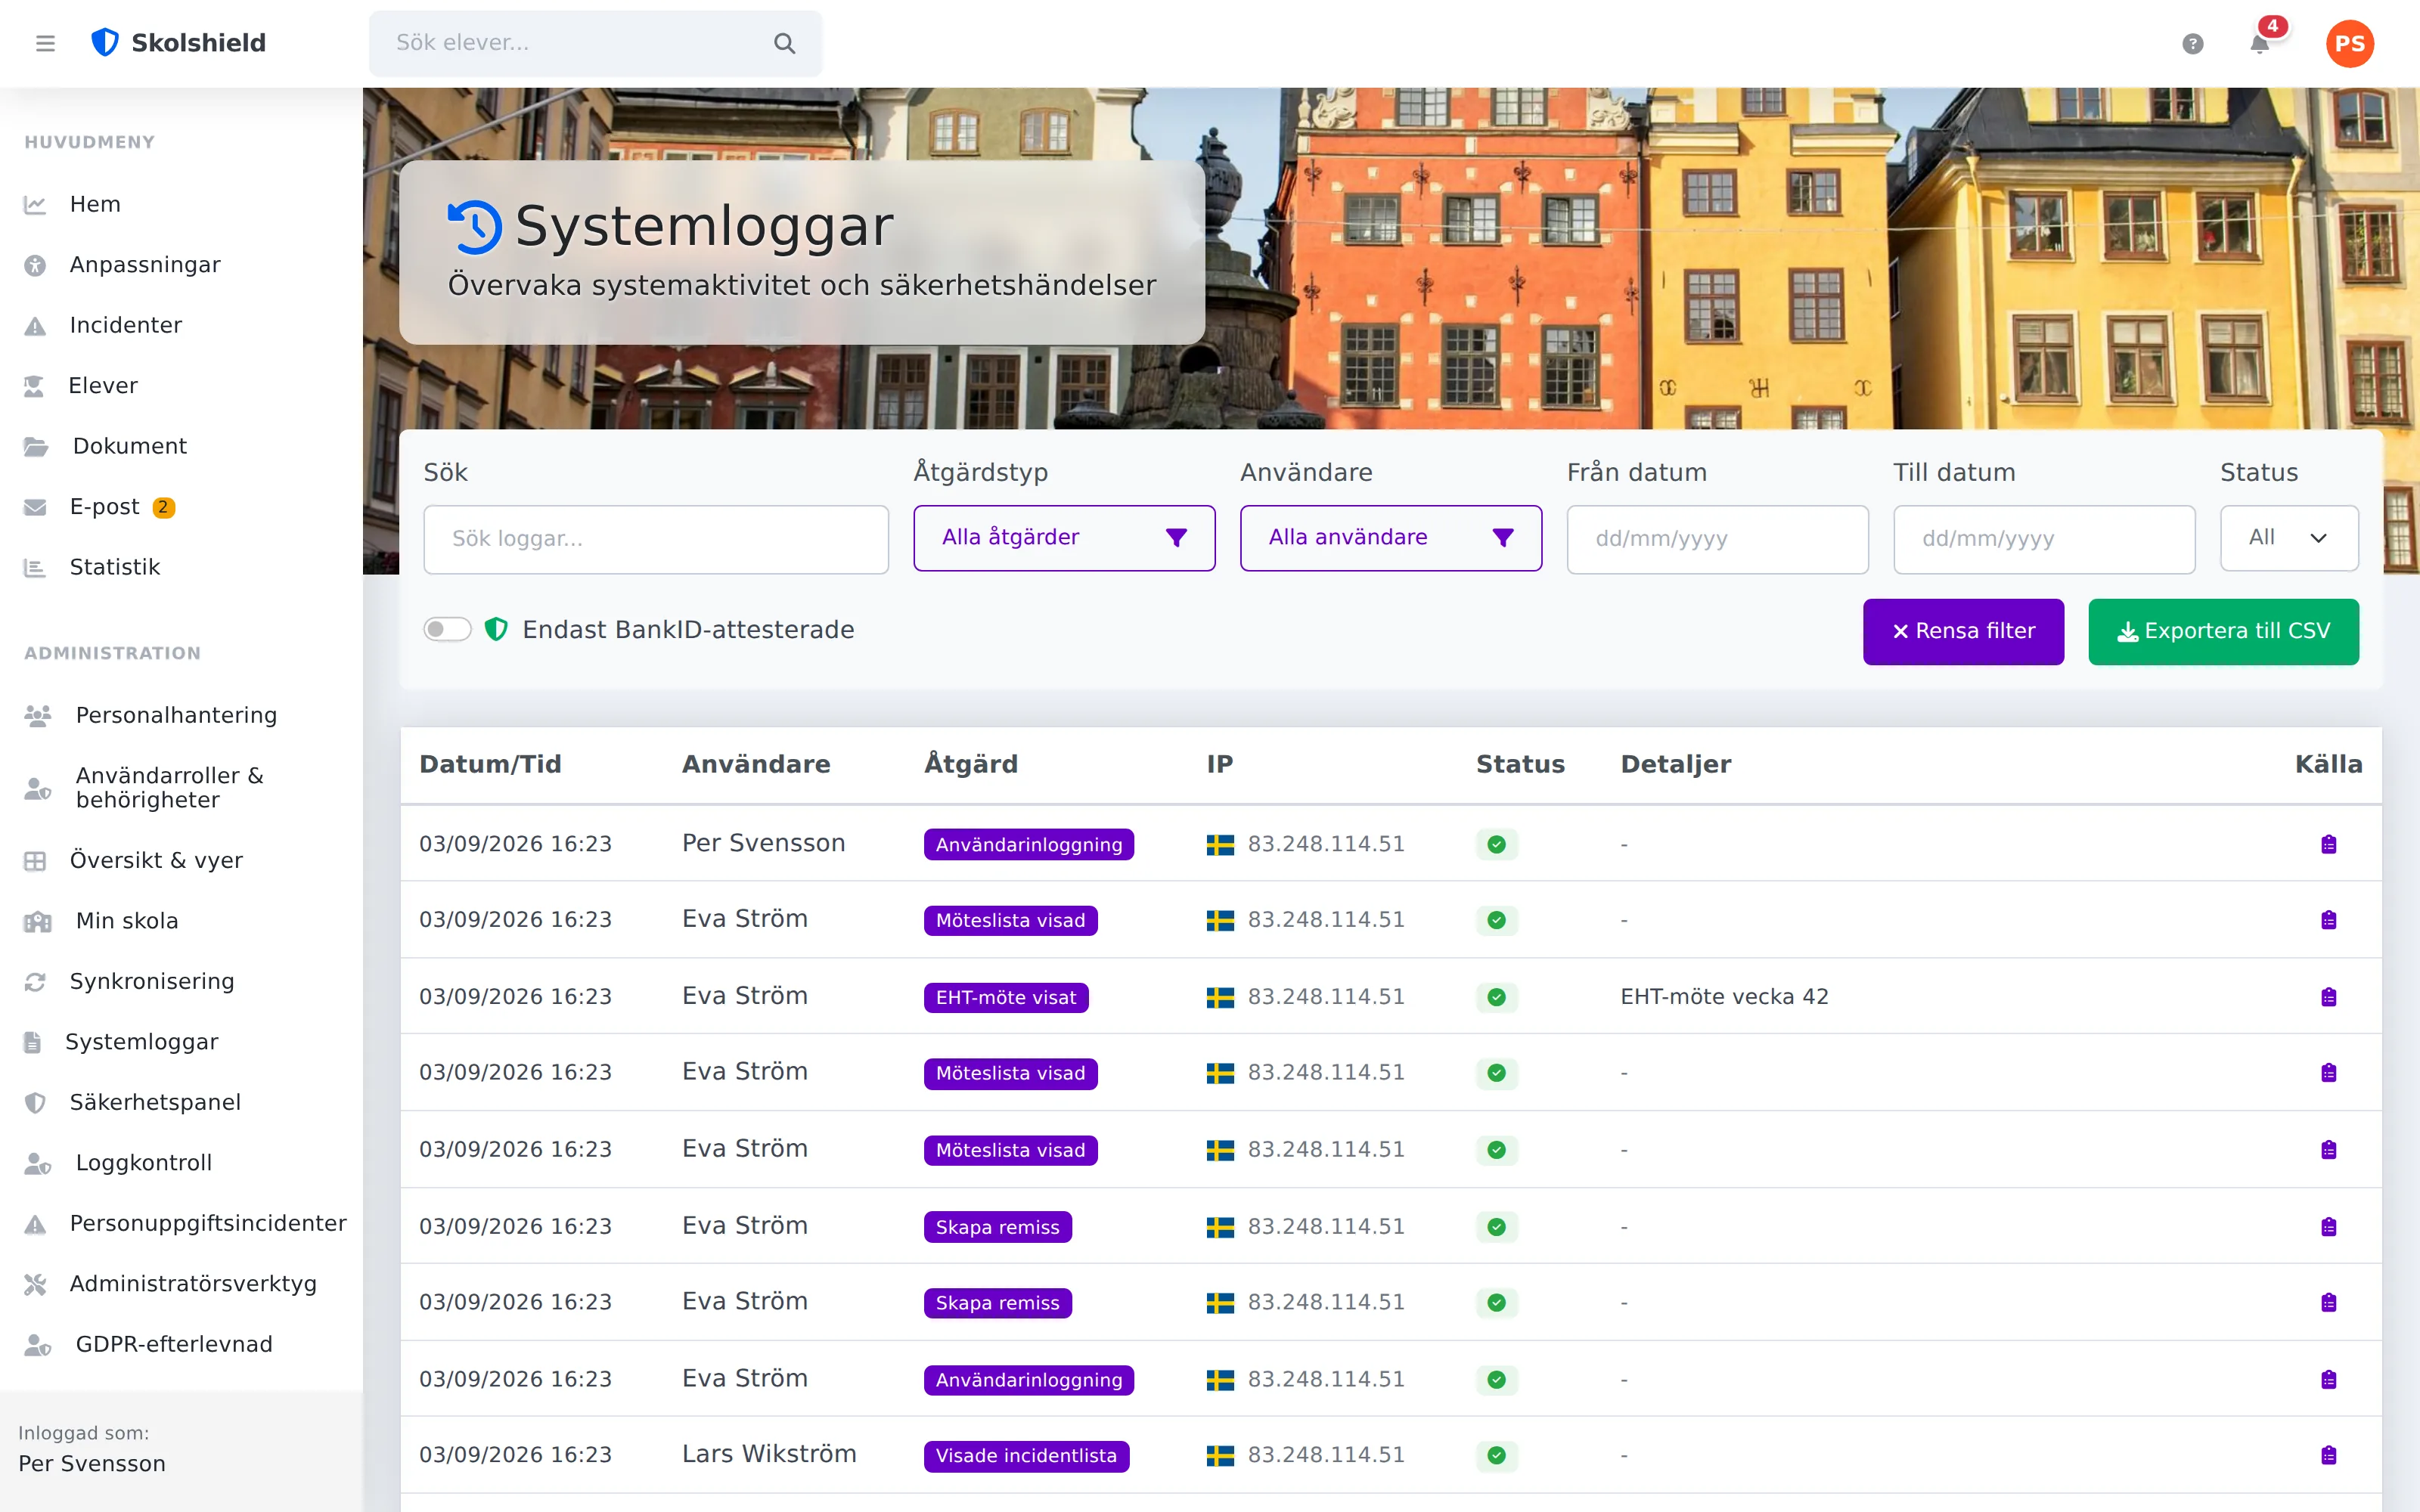
Vem såg vad, när?
Varje öppnad elevsida, varje nedladdad fil, varje utskrift loggas med användare och tidsstämpel. Det är GDPR-efterlevnad ni kan visa upp — inte bara lova.
- Komplett granskningslogg
- Även filåtkomst i SharePoint
Rätt nivå för rätt roll
Microsoft 365-kontot som grund. Sedan väljer ni per roll hur en låst session öppnas, från PIN-kod till BankID på tillitsnivå 3: klassläraren loggar in som vanligt, elevhälsan och skolledningen får det extra steget. Varje nivå beskrivs längre ned på sidan.
- Passkeys
- Microsoft Authenticator
- Engångskod (TOTP)
- PIN-kod
- BankID, tillitsnivå 3
- Google Workspace: planerat
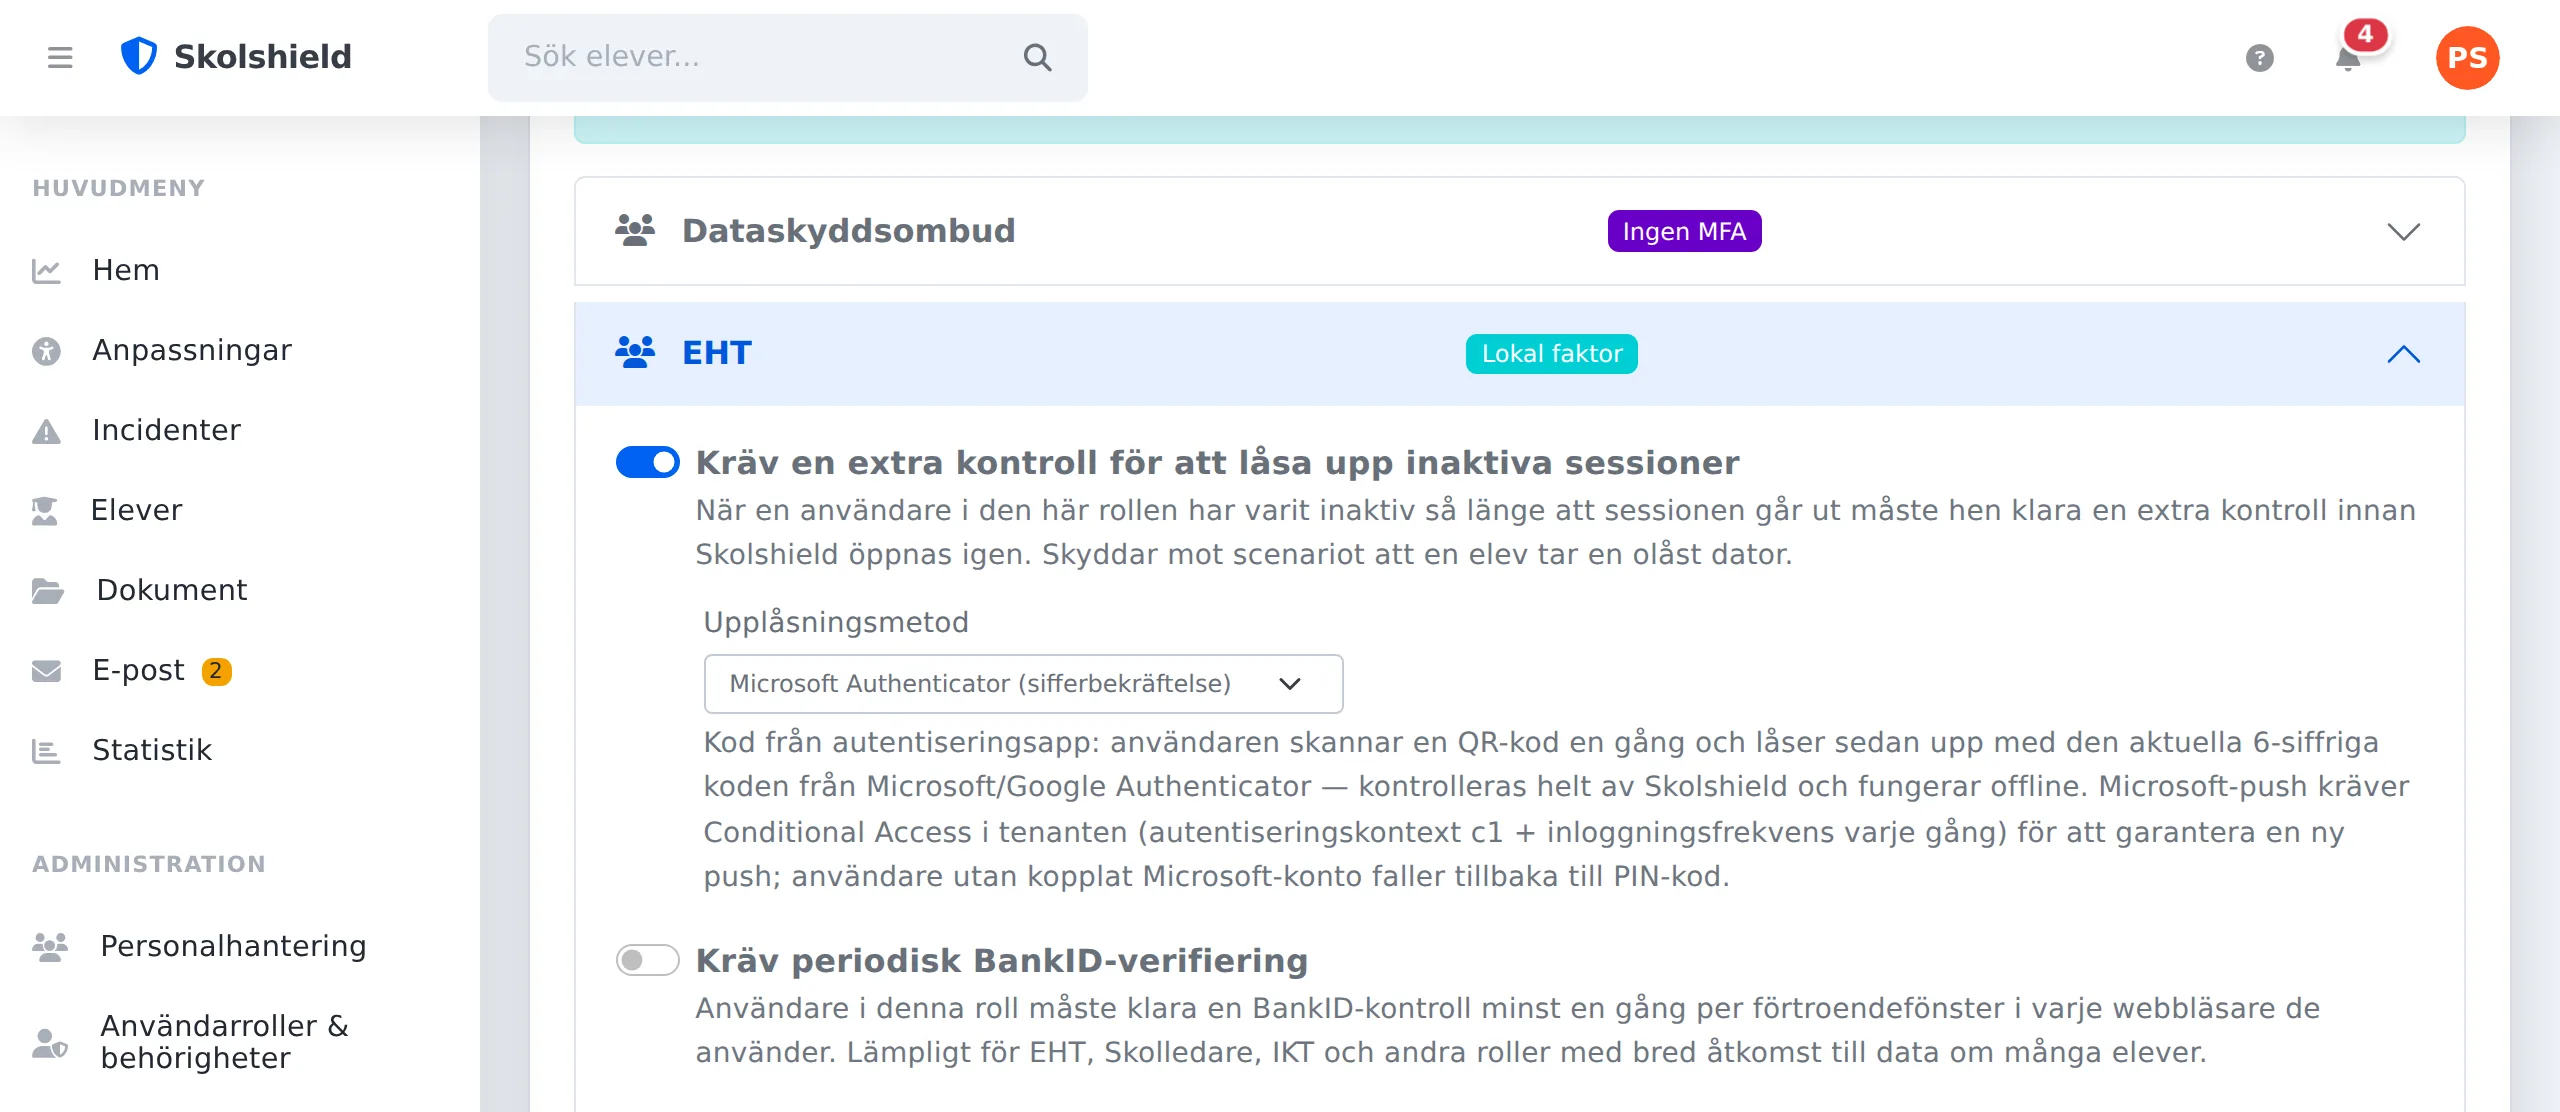
Klicka på bilden för att förstora
Så fungerar inloggningen, nivå för nivå
Microsoft 365-kontot som grund, Google Workspace planerat. Sedan väljer ni per roll hur en låst session öppnas: PIN-kod, engångskod, eller Microsoft-steget direkt mot er tenant med Authenticator-push eller skolans passkeys (Windows Hello, Face ID, Touch ID, säkerhetsnyckel). BankID på tillitsnivå 3 läggs ovanpå. Klassläraren loggar in som vanligt, elevhälsan och skolledningen får det extra steget. Ingen tvåfaktorsleverantör att upphandla, inget tillägg på fakturan. Microsoft-steget förutsätter Entra ID P1, som ingår i Microsoft 365 A3 och A5.
Illustration av flödet: sessionen låses efter inaktivitet, Microsoft skickar en push till användarens telefon och siffran på skärmen måste matchas i appen. Lösenordet behöver aldrig skrivas in igen.
-
Microsoft 365 som grund
Samma konto som e-post och Teams, samma villkorsstyrda åtkomst som IT redan förvaltar. Inga nya lösenord att glömma. Google Workspace-inloggning är planerad.
-
PIN-kod för sessionslåset
Grundnivån, utan någon licens: skärmen låses efter inaktivitet och öppnas igen med en kort PIN-kod i stället för en ny inloggning. Ingen telefon behövs, och den som saknar Microsoft-konto hamnar alltid här.
-
Engångskod (TOTP)
Sessionslås för datorer som lämnats olåsta. Skanna en QR-kod en gång, lås sedan upp med den sexsiffriga koden från Microsoft Authenticator, Google Authenticator eller valfri app. Fungerar även utan mobiltäckning.
-
Microsoft Authenticator med sifferbekräftelse
Ett tryck på telefonen: användaren matchar siffran på skärmen, och bara den som håller i telefonen kan låsa upp. Pushen går direkt via er egen Entra-tenant, utan någon tredje part emellan. Kräver Entra ID P1, som ingår i Microsoft 365 A3 och A5 och som de flesta kommuner redan har. Saknas licensen används engångskoden som det extra steget i stället.
-
Passkeys: Windows Hello, Face ID, Touch ID eller säkerhetsnyckel
Har skolan passkeys på Microsoft-kontona fungerar de rakt igenom: samma fingeravtryck, ansikte eller nyckel som öppnar Teams och Outlook öppnar Skolshield, vid inloggningen och i samma Microsoft-steg som pushen när en låst session ska öppnas. Den som just styrkt sig med passkey hos Microsoft frågas inte en gång till. Skolshield lagrar ingen passkey själv; enheter läggs till och tas bort hos Microsoft.
-
BankID, tillitsnivå 3
För elevhälsan, skolledningen och IKT, eller där ni själva vill lägga ribban. Tecknas via ert eget bankavtal utan påslag, eller som ett tillval som vi hanterar.
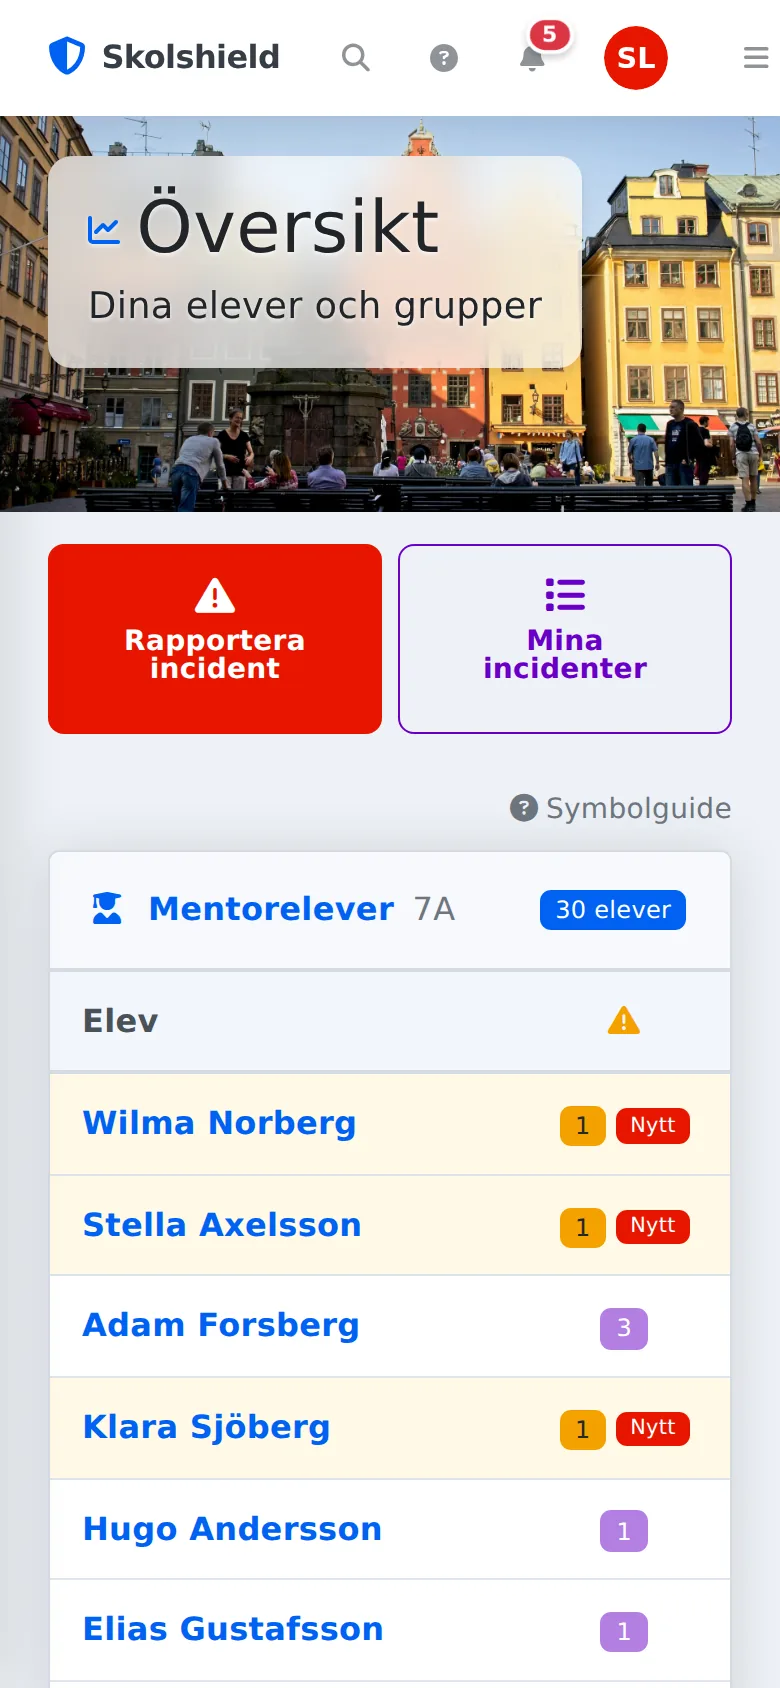
Byggt för korridoren, inte bara kontoret
Incidenter händer inte vid ett skrivbord. Mobilvyn har stora knappar för snabbrapport, kompakta listor och samma fullständiga funktioner — ingen separat app att installera.
- Rapportera direkt på rasten
- Ingen app — funkar i webbläsaren
- Notiser i mobilen
Tro inte bara på oss. Logga in.
Demomiljöerna är öppna: välj en roll på inloggningssidan och klicka — ingen registrering, inga uppgifter att fylla i. Skoldemon visar vardagen som lärare, mentor, EHT, skolledare eller IKT; logga in som lärare för att se den begränsade incidentvyn. Kommundemon visar dessutom den centrala nivån: aggregerade lägesbilder, eskalerade ärenden, huvudmannens inkorg och loggkontroll.
- Fiktiva elever ur ett påhittat elevregister — inga riktiga personuppgifter
- Nollställs automatiskt varje natt — klicka, ändra och testa fritt
- Samma system som skolorna kör — inte en tillrättalagd visning
- Demomiljöerna körs utan MFA, av uppenbara skäl: inloggningen är en öppen rollväljare. Vill ni se sifferbekräftelsen med era egna konton visar vi den live, eller sätter upp en egen demomiljö kopplad till er tenant där ni loggar in som er själva.